

Готово!
Скоро материал придет на указанную электронную почту. Также подписывайте на нас в Facebook
Ok
Угрозы информационной безопасности компании: виды, внешние и внутренние источники, риски для бизнеса

К основным категориям угроз информационной безопасности относятся:
- Векторы внешних атак (эксплуатация уязвимостей, фишинг, DDoS).
- Инсайдерские риски (непреднамеренные ошибки персонала, умышленное злоупотребление правами доступа).
- Техногенные и природные факторы (сбои оборудования, аварии инженерных систем).
- Риски цепочки поставок (компрометация учетных записей подрядчиков, уязвимости в стороннем ПО).
Злоумышленники быстро меняют тактику в ответ на новые средства защиты, что требует от бизнеса перехода от реактивного реагирования к непрерывному управлению рисками.
Для бизнеса последствия реализованных угроз критичны: утечка клиентской базы, остановка продаж или производства, нарушение договорных обязательств и регуляторные штрафы.
Статья полезна для двух задач:
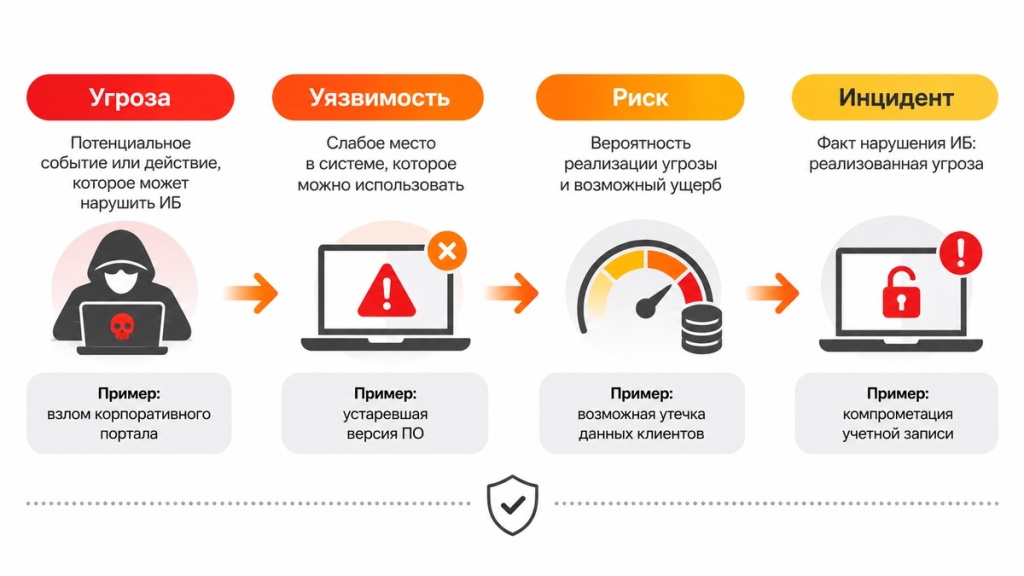
- Привести терминологию к общему виду: что считать угрозой, что уязвимостью, а что уже риском или инцидентом.
- Получить рабочий перечень источников угроз, по которому можно проверить собственную инфраструктуру. Дальше – как расставить приоритеты защиты, исходя из значимости активов и цены простоя, а не из того, какая атака чаще обсуждается в отрасли.
Что такое угроза информационной безопасности
Угроза информационной безопасности (ИБ) – это потенциальное событие или обстоятельство, способное нарушить конфиденциальность, целостность или доступность (триада CIA) информационных систем компании.
Конфиденциальность. Доступ к информации получают только уполномоченные лица. Пример нарушения: посторонний скачивает базу клиентов.
Целостность. Данные сохраняются корректными и не изменяются без разрешения. Пример нарушения: злоумышленник подменяет банковские реквизиты в счете.
Доступность. Сотрудники и клиенты могут использовать системы тогда, когда это необходимо. Пример нарушения: из-за сбоя или атаки недоступна ERP-система.
Чем угроза отличается от уязвимости и риска
Предположим, компания использует старую версию веб-приложения с известной уязвимостью.
- Уязвимость – ошибка конфигурации или слабое место в приложении.
- Угроза – возможная атака с использованием этой ошибки.
- Риск – вероятность реализации сценария угрозы и ожидаемый финансовый или репутационный ущерб.
- Инцидент информационной безопасности – событие или совокупность событий, которые привели или могут привести к нарушению конфиденциальности, целостности или доступности информации и информационных систем либо к нарушению установленных требований безопасности.
Рассмотрим еще примеры:
| Угроза | Уязвимость | Риск | Возможная мера защиты |
|---|---|---|---|
| Взлом корпоративного портала | Устаревшая версия ПО | Кража данных клиентов | Установка обновлений (patch management), настройка WAF, регулярный мониторинг событий безопасности |
| Компрометация учетной записи | Слабый пароль без второго фактора | Несанкционированный доступ к документам | Многофакторная аутентификация (MFA), контроль входов |
| Утечка из общего хранилища | Избыточные права доступа | Раскрытие коммерческой тайны | Разграничение прав (PoLP), аудит доступа |
| Потеря данных при аварии | Отсутствие проверяемых резервных копий | Длительная остановка бизнес-процессов | Резервирование, тестирование восстановления (RTO/RPO) |
Классификация угроз информационной безопасности
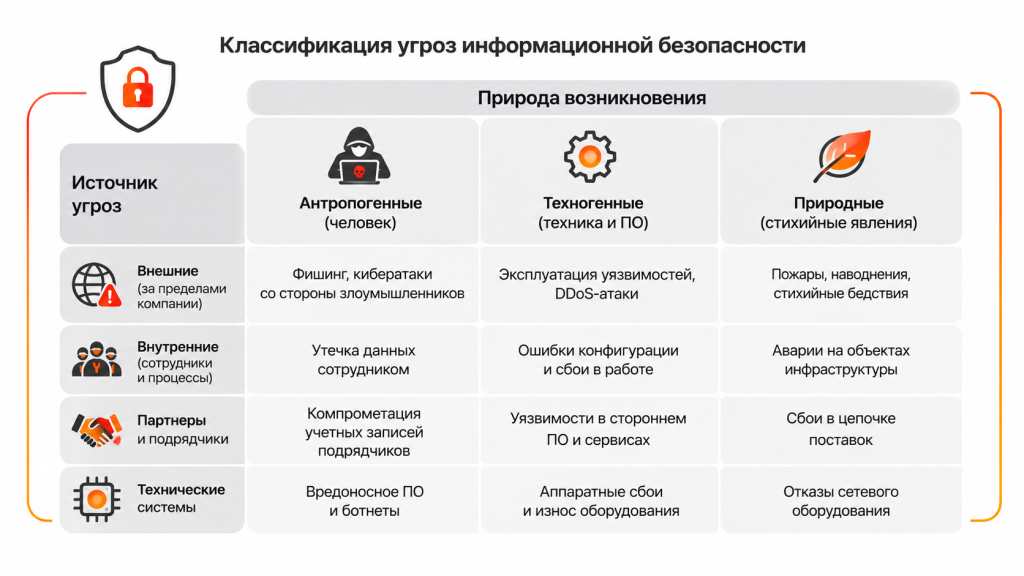
Виды угроз информационной безопасности определяют по нескольким независимым признакам:
- расположению источника,
- природе возникновения,
- наличию умысла,
- характеру воздействия.
Одна ситуация может относиться к нескольким категориям одновременно. Например, намеренная атака преступной группы на корпоративный сервер – внешняя, антропогенная угроза доступности и, возможно, конфиденциальности информации.
По расположению и характеру источника
- Внешние угрозы исходят от субъектов и обстоятельств за пределами организации (киберпреступники, мошенники, скомпрометированные поставщики).
- Внутренние угрозы возникают в связи с действиями людей, процессами и условиями внутри компании (ошибками сотрудников, злоупотребление служебным доступом, нарушение правил обращения с информацией).
По природе возникновения
- Антропогенные угрозы обусловлены действиями людей (взломы, ошибки администраторов, отправка файлов не тому адресату).
- Техногенные связаны с отказами оборудования и инженерных систем, перебоями электроснабжения или авариями каналов связи.
- Природные включают наводнения, пожары природного происхождения и другие явления, способные повредить серверную, рабочие места или площадку хранения данных.
По наличию умысла
- Преднамеренные угрозы связаны с сознательным причинением вреда или получением несанкционированной выгоды (кража базы клиентов, внедрение вредоносной программы, изменение финансовых документов).
- Непреднамеренные возникают без цели навредить (случайное удаление данных, ошибочная настройка доступа, передача конфиденциального файла постороннему).
По характеру воздействия на информацию
- Угрозы конфиденциальности приводят к нежелательному раскрытию сведений.
- Целостности – к подмене, искажению или уничтожению данных.
- Доступности – к невозможности пользоваться информацией или сервисом.
Атака шифровальщика способна одновременно затронуть доступность, целостность и конфиденциальность, если злоумышленники не только зашифровали файлы, но и предварительно скопировали их.
Внешние угрозы информационной безопасности
Кибератаки и эксплуатация уязвимостей
Эксплуатация уязвимостей в программном обеспечении и сетевом оборудовании остается одним из основных векторов проникновения.Злоумышленники используют автоматизированные сканеры для поиска систем без своевременных патчей, чтобы получить первоначальный доступ в инфраструктуру или повысить привилегии.
 О том, как специалисты выявляют уязвимости корпоративной инфраструктуры и какие возможности для проникновения обнаруживаются при тестировании на проникновение, рассказываем в интервью с экспертами ICL Services.
Практический пример комплексной работы с внешними угрозами — проект ICL Services для EGGER. Специалисты провели анализ защищённости внешнего периметра, сканирование уязвимостей, внедрили Attack Surface Management (ASM/EASM) и подключили заказчика к SOC.
Вредоносное ПО, фишинг и DDoS
- Вредоносное ПО может похищать информацию, нарушать работу устройств и шифровать файлы. При атаке шифровальщика компания рискует потерять доступ к учетным системам и документам. Восстановление зависит в том числе от состояния резервных копий.
- Фишинг использует поддельные письма, сайты и сообщения, чтобы заставить человека раскрыть учетные данные, открыть вредоносное вложение или перевести деньги. Даже технически защищенная инфраструктура остается уязвимой, если сотрудник не распознал мошеннический запрос.
- DDoS-атака направлена на перегрузку сетевых ресурсов или приложения большим количеством запросов. Ее последствия – недоступность сайта, личного кабинета или онлайн-сервиса и связанные с этим потери.
Подробнее о сценариях цифровых атак и практических подходах к противодействию рассказываем в материале «Киберугрозы для бизнеса и способы защиты».
Атаки через подрядчиков и поставщиков
Поставщики программного обеспечения, облачные операторы и сервисные подрядчики могут иметь доступ к системам компании.
Если учетная запись подрядчика скомпрометирована, злоумышленник способен использовать доверенные подключения.
 «На практике главная сложность заключается не в технической настройке контроля, а в изменении процессов. Внедрение систем привилегированного удаленного доступа (PAM), которые записывают сессии и требуют многофакторной аутентификации, часто встречает сопротивление подрядчиков, привыкших к быстрому подключению "в один клик". Однако именно такие "шлагбаумы" позволяют жестко ограничивать возможности внешних участников.» – комментирует руководитель центра ИБ-экспертизы ICL Services Алексей Морозков.
Внутренние угрозы информационной безопасности
Непреднамеренные действия сотрудников
Менеджер отправляет коммерческое предложение с персональными данными не тому адресату, администратор открывает публичный доступ к внутренней папке, сотрудник теряет незашифрованный ноутбук. Цели причинить ущерб нет, но последствия существенны.
Как отмечает Константин Янсон, ведущий системный архитектор ICL Services: «Злоумышленники чаще всего идут по пути наименьшего сопротивления. Поэтому основным вектором атак остаются фишинг и социальная инженерия – обработка слабостей пользователей, чтобы те сами пустили посторонних в инфраструктуру».
Преднамеренные действия и инсайдерские угрозы
Инсайдер (сотрудник или подрядчик) использует разрешенный доступ не по назначению: копирует клиентскую базу перед увольнением или намеренно нарушает работу сервиса.
Риск снижают принцип минимально необходимых полномочий (PoLP), разделение обязанностей, журналирование операций и своевременный отзыв доступа.
Использование неконтролируемых сервисов (Shadow IT)
Сотрудники передают рабочие документы в личные облака или загружают фрагменты договоров в общедоступные ИИ-инструменты.
Для выявления теневого ИТ недостаточно запретов. Требуется технический контроль: анализ DNS-запросов на уровне корпоративных резолверов, использование CASB-решений или DLP-систем.
Эти инструменты помогают выявлять использование несанкционированных сервисов, но не гарантируют обнаружение всех каналов передачи данных. Их эффективность зависит от охвата корпоративных устройств, сетевого трафика и используемых облачных сервисов.
Выявлять Shadow IT помогают технические средства контроля, а снижать связанные с ним риски – утвержденные инструменты для совместной работы, понятные правила обращения с корпоративной информацией, ограничения на передачу чувствительных данных и безопасные сценарии применения ИИ.
Таблица внешних, внутренних и других угроз ИБ
В таблице объединены разные основания классификации. Внешние и внутренние угрозы описывают положение или характер источника, а техногенные и природные – причину возникновения. Эти категории не являются взаимоисключающими.
| Категория/фактор источника | Источник | Пример | Возможные последствия |
|---|---|---|---|
| Внешняя | Киберпреступники | Атака шифровальщика | Блокировка данных, простой |
| Внешняя | Мошенники | Фишинговое письмо | Компрометация учетной записи |
| Внешняя | Скомпрометированный поставщик | Доступ через учетную запись подрядчика | Проникновение в инфраструктуру |
| Внутренняя | Сотрудник | Отправка документа не тому адресату | Утечка конфиденциальных сведений |
| Внутренняя | Привилегированный пользователь | Умышленное копирование базы клиентов | Раскрытие коммерческой тайны |
| Техногенная | Оборудование или инженерные системы | Отказ системы хранения | Недоступность или потеря данных |
| Природная | Природные факторы | Затопление площадки размещения серверов | Повреждение оборудования, простой |
Основные источники и факторы угроз информационной безопасности
- Люди внутри компании: сотрудники, администраторы и другие пользователи, действующие умышленно или по ошибке.
- Внешние субъекты: киберпреступники, мошенники, недобросовестные контрагенты.
- Технические системы: серверы, накопители, сетевое и инженерное оборудование, отказ которых нарушает работу сервисов.
- Сторонние организации и сервисы: подрядчики, облачные и телекоммуникационные провайдеры, поставщики ПО, от которых зависит деятельность компании.
- Природные и техногенные события: пожары, затопления, аварии электроснабжения и связи.
Основные проблемы информационной безопасности бизнеса
- Устаревшее ПО и оборудование. Системы без своевременных обновлений и поддержки могут содержать известные уязвимости, а восстановление после сбоя усложняется.
- Ошибки конфигурации. Открытые сетевые интерфейсы, публичные папки и неправильно настроенные средства защиты увеличивают поверхность атаки.
- Недостаточный контроль прав. Избыточные привилегии и неотозванные учетные записи позволяют получить доступ к данным, которые не нужны для работы.
- Отсутствие регулярных проверок. Без инвентаризации активов, анализа уязвимостей и проверки восстановления слабые места могут оставаться незамеченными.
- Нехватка компетенций и ресурсов. Команда не всегда успевает анализировать события, обновлять системы и реагировать на инциденты.
- Недостаточная осведомленность персонала. Сотрудники не знают, как проверить подозрительное письмо или сообщить об ошибочной отправке данных.
Реализация угроз влечет не только финансовые потери, но и юридические последствия. Отдельного внимания требуют нормативные требования к защите информации. Для организаций, эксплуатирующих объекты критической информационной инфраструктуры (КИИ), необходимо учитывать применимые требования законодательства, категорию значимости объектов и установленные для них меры защиты.
Какие риски и последствия создают угрозы ИБ
- Утечка конфиденциальной информации. Раскрытие персональных данных, финансовых документов, коммерческих условий, исходного кода или результатов разработок.
- Финансовые потери. Мошеннические операции, расходы на расследование и восстановление систем, вынужденные простои, потеря выручки.
- Остановка бизнес-процессов. Недоступность CRM, ERP, электронной почты, производственных или клиентских сервисов.
- Утрата и искажение данных. Удаление документов, повреждение резервных копий, подмена реквизитов и учетных записей.
- Репутационный ущерб. Потеря доверия клиентов и партнеров, особенно при продолжительном сбое или раскрытии их информации.
- Юридические последствия. Возможные претензии контрагентов, обязанности по уведомлению об инциденте и ответственность за нарушение применимых требований к защите данных.
Основными рисками информационной безопасности для каждой организации будут разные сценарии:
- Для интернет-магазина критична доступность сайта в период продаж.
- Для производственного предприятия – непрерывность работы технологических систем.
- Для разработчика – сохранность исходного кода.
«Современный подход смещается от попыток защититься на 100% к киберустойчивости. Бизнес должен оценивать вероятность риска и цену последствий. Задача руководителя ИБ — выявить критические точки отказа и предложить бизнесу баланс между затратами на защиту и допустимым уровнем остаточного риска», — поясняет руководитель центра ИБ-экспертизы ICL Services Алексей Морозков.
Как защитить компанию от внутренних и внешних угроз
Эффективная защита строится на принципе эшелонированности: организационные регламенты, технические средства контроля и отработанные процедуры восстановления должны дублировать и усиливать друг друга.
-
Внедрять принципы нулевого доверия (Zero Trust). Не доверять пользователям и сервисам априори. Одним из практических направлений реализации Zero Trust является усиление управления идентификацией и доступом: применение многофакторной аутентификации (MFA), централизованного управления учётными записями и проверка прав пользователей. SSO может использоваться как один из инструментов централизованного управления доступом.
Zero Trust также предполагает проверку контекста доступа, состояния устройств, ограничение привилегий и сегментацию ресурсов. Конкретный набор механизмов зависит от архитектуры и требований компании.
-
Управлять доступом. Выдавать права по рабочим задачам, контролировать привилегированные учетные записи и своевременно отзывать доступ.
-
Поддерживать актуальность систем. Регулярное управление уязвимостями (Vulnerability Management) позволяет оценивать критичность проблем в контексте бизнес-активов. Сканирование продуктивных сред должно проводиться в согласованные окна, чтобы не вызвать DoS собственными средствами.
-
Защищать конечные точки и сетевую инфраструктуру. Использовать EDR/XDR для обнаружения и расследования подозрительной активности на конечных точках и в связанных источниках телеметрии, средства фильтрации почты, а также механизмы контроля сетевых соединений.
-
Обучать сотрудников. Разбирать реальные сценарии фишинга и безопасного использования ИИ-инструментов.
-
Создавать и проверять резервные копии. Хранить изолированные копии, гарантируя соответствие целевым показателям бизнеса: RTO (целевое время восстановления работоспособности) и RPO (максимально допустимый период потери данных, выраженный во времени).
-
Соблюдать порядок сбора артефактов при инцидентах. Использовать заранее подготовленные средства сбора и сохранения цифровых артефактов, включая возможности EDR. Способ сбора данных необходимо выбирать с учётом сценария инцидента: в отдельных случаях для расследования требуется получение образа оперативной памяти. Все действия должны выполняться по утверждённой процедуре, обеспечивающей сохранность доказательств и фиксацию операций.
-
Мониторить события и реагировать. Ключевые метрики для отчетности: среднее время обнаружения инцидента (MTTD) и среднее время восстановления или устранения последствий (MTTR — в зависимости от принятого в компании определения метрики), а также процент критических активов, закрытых обновлениями в рамках SLA. При внедрении SOC критически важна борьба с «усталостью от оповещений» (alert fatigue) через тюнинг правил корреляции.
Пример реализации модели SOC как сервиса — проект ICL Services для EGGER, в рамках которого была организована круглосуточная работа по мониторингу и реагированию на киберугрозы.
-
Контролировать подрядчиков. Использовать системы привилегированного доступа (PAM), фиксировать сессии и заранее согласовывать регламенты реагирования.
Передачу рутинного мониторинга событий (L1/L2) профильному MSSP-провайдеру можно рассматривать как один из вариантов организации SOC. При выборе модели необходимо учитывать стоимость услуг, требования к SLA, особенности инфраструктуры, требования к обработке данных и распределение ответственности за реагирование.
Для постоянного обнаружения киберугроз используют SOC, но его эффективность зависит от уровня зрелости компании. Автоматизацию реагирования следует внедрять поэтапно, начиная со сценариев с понятными условиями срабатывания и контролируемыми последствиями. Использование honeypot — отдельный инструмент обнаружения и изучения подозрительной активности, который выбирают исходя из задач и зрелости процессов ИБ.
О том, как оценить необходимость внедрения SOC, определить задачи центра мониторинга, выбрать модель организации и подготовить процессы взаимодействия с провайдером, рассказываем в материалах: «Как подготовиться к внедрению SOC», «Свой SOC – огромные вложения и обманутые ожидания».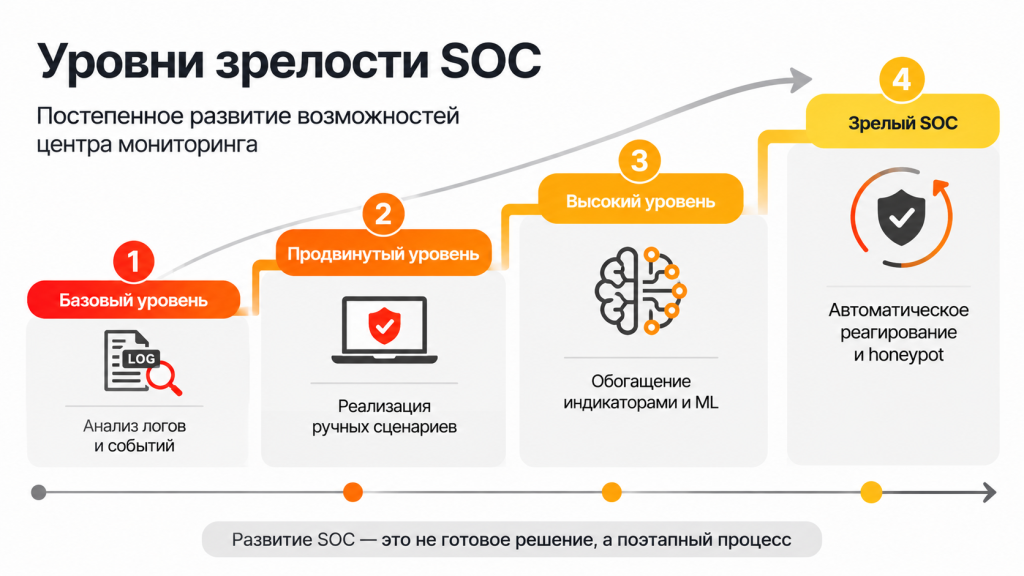
Как выявить наиболее опасные угрозы для компании
- Определить критичные активы. Составить перечень важных данных, приложений, инфраструктурных компонентов и бизнес-процессов, а также их владельцев.
- Выявить источники и сценарии угроз. Учесть внешних злоумышленников, персонал и подрядчиков, зависимость от облаков, оборудования и инженерных систем.
- Проанализировать уязвимости. Проверить настройки, версии ПО, доступы, сетевые связи, резервирование и действующие процедуры.
- Оценить риски. Сопоставить вероятность реализации сценария, действующие меры защиты и возможные последствия для бизнеса.
- Выбрать меры и приоритеты. Сначала устранять слабые места, способные привести к наиболее существенному ущербу.
- Организовать регулярный контроль. Повторять оценку после изменений инфраструктуры, появления новых угроз и значимых инцидентов.
Аудит информационной безопасности и тестирование на проникновение (пентест) дополняют друг друга, но не заменяют общую оценку бизнес-рисков.
Пример применения обоих подходов — проект по пентесту и аудиту ИБ-инфраструктуры Датабанка, в котором проводилась проверка защищенности внешнего и внутреннего контуров, а затем разрабатывались рекомендации по повышению безопасности. Пример практического применения оценки защищённости — проект ICL Services для российской ИТ-компании, в котором анализировались внешняя инфраструктура и ключевая BPaaS-платформа, выявлялись потенциальные уязвимости и разрабатывались рекомендации по повышению кибербезопасности.
Подробнее о подготовке и этапах пентеста читайте в инструкции от специалистов Центра ИБ-экспертизы ICL Services.
Резюме: Краткие ответы на частые вопросы
Какие угрозы информационной безопасности наиболее опасны для бизнеса?
Универсального перечня наиболее опасных угроз нет. Приоритет зависит от критичности активов, вероятности реализации сценария и возможного ущерба. Для интернет-магазина критичной может быть недоступность сайта, для производства – остановка технологических систем, для разработчика – утечка исходного кода.
Чем отличаются внешние угрозы ИБ от внутренних?
Внешние угрозы исходят от субъектов и факторов за пределами организации, например, киберпреступников и скомпрометированных поставщиков. Внутренние связаны с действиями сотрудников, использованием служебных полномочий, ошибками и внутренними процессами компании.
Как определить основные угрозы информационной безопасности компании?
Необходимо инвентаризировать критичные активы, определить возможные сценарии угроз, выявить уязвимости, оценить вероятность и последствия реализации каждого сценария, а затем выбрать приоритетные меры защиты.
Чем угроза отличается от риска информационной безопасности?
Угроза – потенциальное событие или обстоятельство, способное повлиять на безопасность информации. Риск характеризует вероятность реализации сценария и возможные последствия для организации с учетом действующих мер защиты.
Заключение
Устойчивость бизнеса к киберинцидентам достигается не покупкой отдельных инструментов, а выстраиванием эффективной системы управления информационной безопасностью и непрерывного цикла управления рисками: от идентификации критичных бизнес-активов и оценки вероятного ущерба до регулярных самопроверок, учений по реагированию на инциденты ИБ, восстановлению бизнес-процессов, а также непрерывному совершенствованию симбиоза технических и организационных мер.
Услуги
- Аудит информационной безопасности
- Центр мониторинга и реагирования на киберугрозы (SOC)
- Аудит информационной безопасности: контроль соответствия требованиям законодательства
- Анализ защищенности и пентест (тестирование на проникновение)
- Защита от утечек и корпоративных рисков: аутсорсинг DLP
- Услуга защиты конечных устройств и почты по модели «все включено»
- Защита АСУ ТП: кибербезопасность промышленной инфраструктуры
Подпишитесь на рассылку и будьте в курсе наших последних новостей