

Готово!
Скоро материал придет на указанную электронную почту. Также подписывайте на нас в Facebook
Ok
NGFW на «стероидах» SD-WAN: как программно-определяемые сети меняют подход к безопасности инфраструктур


О том, как программно-определяемые сети SD-WAN позволяют убрать ограничения централизованной и распределенной архитектур межсетевого экрана нового поколения NGFW, обеспечив единый периметр защиты без потери скорости и отказоустойчивости, рассказывает Константин Янсон, ведущий системный архитектор ICL Services.
Ниже приводим текст оригинальной публикации TAdviser.
NGFW и защита корпоративных периметров
Согласно доступной статистике, в 2026 году более 80-90% корпоративного веб-трафика зашифровано, а злоумышленники маскируют атаки под легитимные приложения. Обычный межсетевой экран в таких условиях становится «слепым». NGFW (межсетевой экран следующего поколения) играет ключевую роль в защите современной сетевой инфраструктуры, объединяя традиционные функции безопасности с продвинутыми инструментами анализа трафика. Технология необходима практически любой организации, которая переросла базовую домашнюю сеть, поскольку классические межсетевые экраны уже не справляются с современными киберугрозами.
Для компаний, имеющих территориально удаленные филиалы и подразделения, существует два наиболее популярных подхода к организации архитектуры проверки трафика NGFW и связанных сложностей:
- Централизованный (hub and spoke) — трафик со всех площадок «стекается» на один кластер NGFW для анализа и проверки. Данные между всеми сегментами проходят через этот центральный узел. С точки зрения безопасности является наиболее оптимальным решением, так как создает единую точку контроля. К сожалению, проблемы масштабирования, скорости и отказоустойчивость могут сделать применение такого подхода довольно дорогим.
- Распределенный (смешанный) — каждый узел на площадке работает как независимый NGFW и проводит проверку и анализ трафика самостоятельно. Так как нет единой точки агрегации трафика то в целом обеспечивается более высокая скорость передачи данных. Но в этом случае многие потоки данных остаются без контроля службы безопасности. Практика показывает, что именно через эти каналы без защиты, происходит большинство атак на организацию, но это «плата» за скорость.
Технология SD-WAN позволяет убрать основные ограничения скорости и масштабирования, присущие централизованному подходу, обеспечивая максимальный уровень централизации для NGFW и сети в целом.
Место SD-WAN в нише сетевых технологий
SD‑WAN — транспортная основа — используется для построения программно‑определяемых распределенных сетей для маршрутизации трафика по каналам передачи данных с применением технологии SDN (Software Defined Networking).
На практике мы работали с SD-WAN-решениями практически всех популярных производителей РФ и мира. Результаты тестов показывают, что не все продукты, имеющие в своем названии аббревиатуру SD-WAN, в полной мере отвечают «духу» программных сетей. Причина этому довольно проста — так как термин не закреплен в международных и национальных стандартах, производители используют его для повышения привлекательности своего продукта.
Основной особенностью «честных» SD-WAN-сетей является возможность централизованного определения наиболее эффективных маршрутов передачи трафика. Именно централизация компонента, принимающего решение о топологии, делает сеть SD-WAN более честной. Многие производители, поставившие шильдик SD-WAN, просто оптимизируют выбор интернет-канала, искусственно проверяя его работоспособность, а для организации непротиворечивой топологии продолжают использовать классические протоколы маршрутизации и балансировки. Эти legacy-протоколы уже давно исчерпали свои возможности кардинального развития, и крупнейшие мировые производители полностью переключились на внедрение программно-управляемых сетей с настоящей централизацией.
Если сеть SD-WAN выбирает оптимальный путь трафика на основе таких технологий как BGP, OSPF и т.п., то воспользоваться преимуществами программно-управляемых сетей для организации кластера NGFW не получится.
С централизацией приходит множество полезных функций и возможностей. Среди ключевых функций, которые так или иначе присутствуют в SD-WAN- сетях, выделяются следующие:
- интеллектуальное управление трафиком;
- оркестрация приложений;
- автоматическая настройка сетевых устройств;
- централизованное управление инфраструктурой сети через веб‑интерфейс оркестратора;
- постоянный мониторинг топологии сети и автоматическое реагирование на ее изменение;
- быстрое вертикальное и горизонтальное масштабирование;
- автоматическое реагирование сети на изменения качества обслуживания в каналах передачи данных для удовлетворения требований приложений и др.
Интеллектуальное управление трафиком
Благодаря централизации вычисления маршрутов в «честных» SD-WAN, возможной становится реализация ранее недоступных топологий.
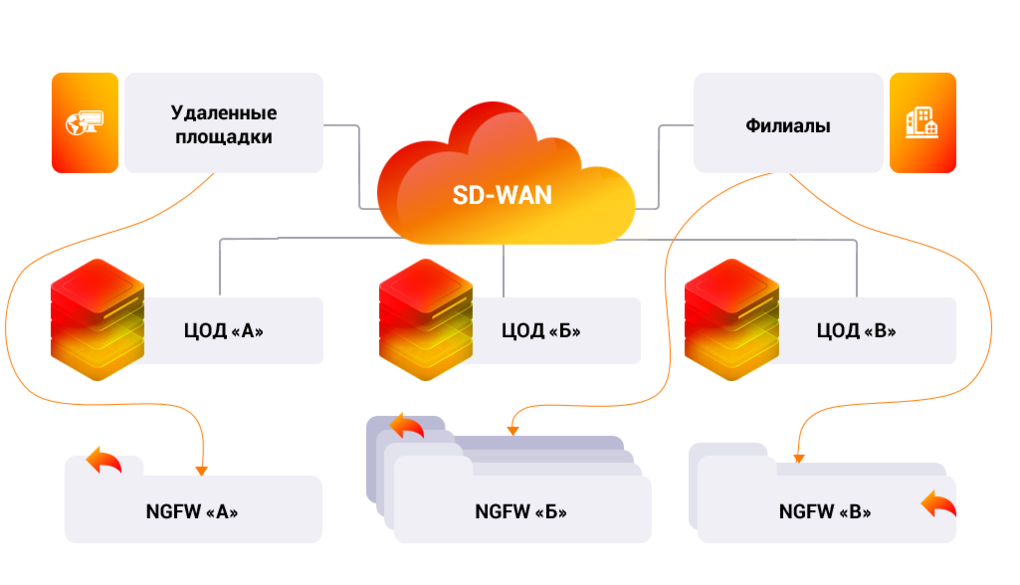
С помощью технологий DPI (Deep Packet Inspection) SD-WAN определяет приложение и может отправлять трафик в разные ЦОДы. Интеллектуальная балансировка и контроль SLA автоматически исключают загруженный (или неработающий) канал. Таким образом убирается узкое место в скорости и надежности одного ЦОДа и сервера. В случае выхода из строя или деградации одного из ЦОД нагрузка автоматически перераспределится между работающими. Кроме управления трафиком в каждом ЦОДе возможна организация оркестрации приложений, когда необходимый «контейнер» запускается только в случае необходимости.
Таким образом мы получаем:
- централизацию прохождения трафика через «растянутый кластер» NGFW, расположенный в разных ЦОДах;
- 100%-ное применение политик безопасности ко всему трафику в одном логическом месте;
- высокую общую скорость передачи, не зависящую от скорости работы одного провайдера;
- надежность/отказоустойчивость, так как выход из строя одного ЦОДа приведет к автоматическому перераспределению трафика между свободными.
- Также следствием такой архитектуры является быстрое масштабирование, так как достаточно добавить канал провайдера и/или NGFW вместо замены текущего решения.
Адаптивная балансировка
Традиционный способ размещения NGFW в одном основном и одном резервном ЦОДе неминуемо сталкивается с ограничением скорости одного физического порта провайдера. Балансировка трафика и одновременное использования нескольких каналов интернет-провайдеров — важная функция «честных» SD-WAN.
Со стороны балансировка трафика может показаться простой задачей, но в реальности это не так. Традиционные протоколы маршрутизации и технологии хоть и позволяют включать такие механизмы балансировки, но в реальной инфраструктуре глобальной сети интернет показывают отрицательный результат. Пока в сети стабильность — балансировка работает, но, когда один из провайдеров «деградировал», он обязательно «утащит» за собой и хорошие каналы.
Сложность в том, что для перераспределения трафика необходимо заранее знать скорость, доступную на интернет-канале, а эта величина может изменяться во времени даже у очень надежного провайдера. Между разными точками (площадками) скорость передачи почти всегда не соответствует номинальной скорости, которую обещает провайдер. У многих провайдеров «хорошая» скорость каналов обеспечивается только до ключевых точек обмена трафиком, а вот межпровайдерные коммуникации часто страдают.

TCP так устроен, что при неправильном балансе стоимости интерфейсов (например, 50 на 50), скорость всей сети падает до скорости самого медленного канала, и вместо балансировки мы получаем своего рода «якорь». Обходные решения искусственно тестируют «какой-то» адрес и могут изменить этот баланс, но они все не учитывают реальные потоки данных. Именно по этой причине не получается добиться полной загрузки каналов провайдеров.
«Честный» SD-WAN позволяет решить эту проблему, динамически высчитывая вес балансировки на основе потерь в каждом туннеле. В зависимости от потерь пакетов в туннель попадает меньше (или больше пакетов). При нормальной работе все интернет-каналы утилизируются равномерно, а при деградации какого-то провайдера трафик автоматически настраивается по текущим возможностям.

Только адаптивная балансировка позволяет одновременно использовать все интернет-каналы для организации бесперебойной связи с NGFW и между площадками.
Замечу, что такая адаптивная балансировка доступна у ограниченного числа вендоров SD-WAN. В тех же сетях, где этой функции нет, производители рекомендуют не использовать балансировку совсем или отключать проблемные каналы интернет вручную.
Масштабирование и оркестрация
Технология SD-WAN позволяет масштабироваться горизонтально и вертикально (scale in, scale out) без необходимости замены всего оборудования на более производительное, что позволяет «растягивать» кластер NGFW на различные ЦОДы. Увеличение производительности кластера NGFW это не вопрос замены оборудования, а приобретение дополнительных ресурсов.
Оркестрация позволяет проводить масштабирование NGFW и других ресурсов автоматически и, в моменты, когда нагрузка снижается, можно существенно сэкономить. Опыт показывает, что у большинства заказчиков 70% вычислительных ресурсов используется только 30-40% времени.
Реализация сценария возможна с использованием виртуальных аплаенсов на площадках публичных облаков, либо в собственных ЦОДах. Многие решения SD-WAN предоставляют возможность использования внутренней оркестрации и создания сервисных цепочек.
Заключение
Внедрение NGFW — не простая задача, но при интеграции с технологией SD-WAN можно добиться выдающихся результатов. Конечно, не все вендоры верно истолковывают и преподносят терминологию и сущность технологии SD-WAN, но, в отсутствии стандартов, судить их строго невозможно.
В случаях, когда бизнес предъявляет к инфраструктуре высокие требования к SLA, переход на современные программно-управляемые системы является логичным и рабочим решением. Даже критическая инфраструктура может быть защищена и может использовать преимущества облачной технологии. В России уже сейчас есть полностью сертифицированные решения разного типа, объединить которые помогает SD-WAN- сеть.
Возможность быстрого роста — одно из требований бизнеса, предъявляемого к ИТ-инфраструктуре, и для крупных компаний, имеющих собственные ИТ- и даже ИБ-департаменты, такие интеграции действительно помогают быстро и эффективно реализовать единый периметр защиты на базе целого комплекса решений, таких как NGFW, SD-WAN, балансировщики и других. Так создается экосистема, которая может расти уже самостоятельно под присмотром заказчика.
Для небольших компаний, у которых ИТ и ИБ не являются профильным бизнесом, интеграторы нередко предлагают NGFW- и SD-WAN-кластеры по подписке с нулевыми капитальными затратами. Высокий SLA сервиса заставляет инженеров быть в тонусе, обходя все подводные камни соединения SD-WAN и NGFW.
Услуги
Подпишитесь на рассылку и будьте в курсе наших последних новостей